सुरक्षित नहीं रही झारभूमि की वेबसाइट
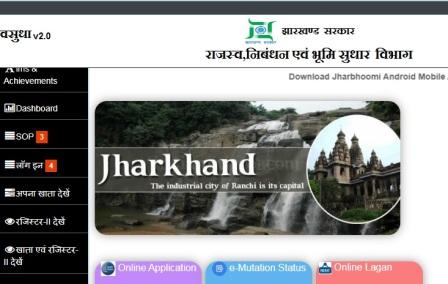
रांची: राज्य के अपर मुख्य सचिव की अध्यक्षता में राजधानी में उच्चस्तरीय बैठक की गयी। बैठक में झारखंड के जमीनी दस्तावेजों का रिकॉर्ड रखने वाला सॉफ्टवेयर झारभूमि.एनआईसी.इन का सिक्यूरिटी ऑडिट नहीं किया गया है। जिस कारण से इस सॉफ्टवेयर में सेंधमारी होने की आशंका बनी हुई है।
दरअसल, झारभूमि वेबसाइट को नेशनल इन्फॉर्मेटिक्स सेंटर (एनआईसी) हैंडल करती है। और वेबसाइट का सिक्यूरिटी ऑडिट करने का जिम्मा एनआईसी के साइंटिस्ट लोकेश के ऊपर है। जिनकी लापरवाही के कारण यह खतरा पैदा हो गया। इस मामले शिकायत राज्य सरकार ने एनआईसी, दिल्ली के महानिरीक्षक से की है। जिसमें सरकार ने वैज्ञानिक लोकेश के खिलाफ कार्रवाई करने की मांग की है।
Advertisement
इस बैठक में साइंटिस्ट लोकेश भी उपस्थित थे। इस दौरान वरीय अधिकारियों ने उनसे सिक्यूरिटी ऑडिट नहीं होने का कारण पूछा। जिसका संतोषजनक जवाब न मिलने पर पदाधिकारियों ने इसे गंभीर मामला बताते हुए एनआईसी को दोषी करार दिया। साथ ही अधिकारियों ने सिक्यूरिटी ऑडिट न होने की वजह से सॉफ्टवेयर को असुरक्षित माना। जिस कारण से सॉफ्टवेयर में छेड़छाड़ कर सरकारी जमीन के हेराफेरी किये जाने की आशंका जतायी गयी।
Advertisement